不気味な笑みを浮かべた「ガイ・フォークス・マスク」を被り、変調された機械音声で巨大権力への宣戦布告を突きつける――。ニュース速報やネット動画で一度はその異様な姿を目にしたことがあるはずです。「アノニマス(Anonymous)」と呼ばれるこの存在は、国家機関のサーバーを麻痺させ、機密情報を次々と白日の下に晒す世界屈指の影響力を持つハッカーネットワークとして恐れられてきました。
しかし、彼らの実像を正確に理解している人は決して多くありません。悪意に満ちたサイバー犯罪集団なのか、それとも理不尽な抑圧と戦うデジタル空間の義賊なのか。かつて日本が受けた猛烈なサイバー攻撃の知られざる裏側や、ロシア・ウクライナ情勢を経て激変した2026年現在のリアルな立ち位置まで、その正体とサイバー攻防戦の全貌を徹底検証します。
【アノニマス正体と活動目的】ガイフォークスマスクに隠された思想と4chan発祥の起源
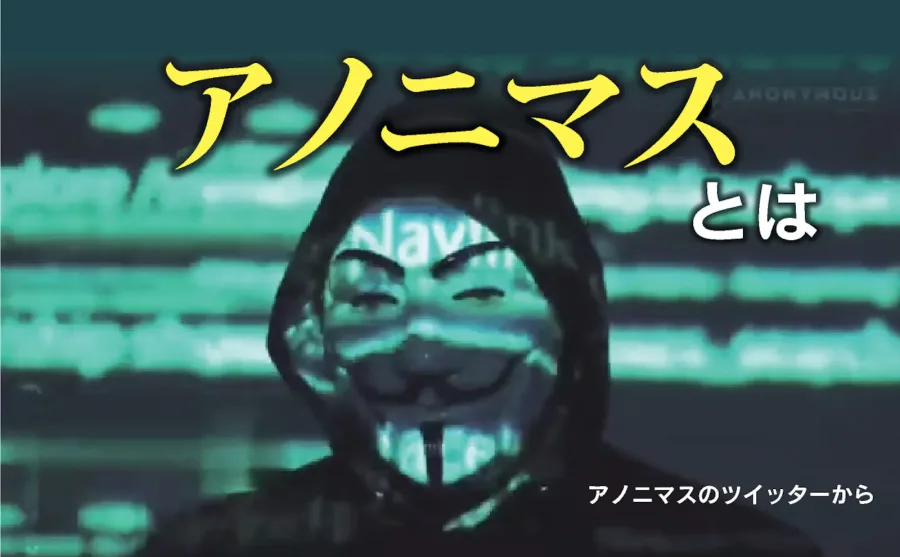
アノニマスという言葉は、英語で「匿名の」「特徴のない」を意味し、その語源はギリシャ語で「名前のない」を意味する「anōnumos(an- '否定' + onoma '名前')」に遡ります。IT用語としては匿名ユーザー全般を指しますが、国際社会を震撼させてきたハッカー集団アノニマスの出自は、2003年頃にアメリカで開設された画像掲示板「4chan」にあります。
名無しで投稿した際にシステム上表示されるデフォルト名「Anonymous」が、いつしか1つの架空の人格として扱われ始め、ネット掲示板発祥の悪ふざけ(トローリング)から次第に社会的・政治的抗議へと発展していきました。つまり、アノニマスには入社面接も代表者も会員名簿も存在しません。「我々はアノニマスだ」と名乗り、その理念に賛同して作戦を実行すれば、誰でもその瞬間からアノニマスの一員になり得るという、極めて特異な分散型集合体なのです。
彼らの象徴であるガイフォークスマスクは、1605年に英議会議事堂の爆破を試みたガイ・フォークスをモデルにしたものですが、直接のインスピレーション源は反全体主義を描いたコミックおよび映画『Vフォー・ヴェンデッタ』です。「権力による不当な検閲への反発」「表現・アクセスの自由」「弱者への抑圧に対する抗議」という政治的主張を掲げ、ハッキングを通じて社会的メッセージを発信する行為はハクティビズム(Hacktivism=Hack+Activism)と呼ばれます。
彼らが世界的な脅威として認知された決定的な契機は、2010年末の出来事でした。内部告発サイト「ウィキリークス」がアメリカの外交公電を暴露した際、PayPalやMastercardなどの大手金融サービスがウィキリークスへの寄付受付口座を次々と凍結。これに対しアノニマスは「不公正な検閲行為だ」と猛反発し、「オペレーション・ペイバック(Operation Payback)」と銘打って各社の公式サイトに大規模なサイバー攻撃を仕掛け、決済システムを一時的に麻痺させました。アノニマス目的の根底にあるのは、金銭的利益ではなく、権力への徹底した対抗意識とネット空間における自由の死守という強固なイデオロギーです。
【アノニマス日本攻撃理由】霞が関の誤爆から始まった「オペレーションジャパン」の全貌
遠い海外の出来事と思われていたアノニマスの脅威が一気に日本を直撃したのが、2012年6月に宣言された「オペレーションジャパン(OpJapan)」でした。財務省、最高裁判所、日本音楽著作権協会(JASRAC)、民主党(当時)などの公式ウェブサイトが相次いでダウンし、アクセス不能に追い込まれる事態が発生しました。
なぜ日本がこれほど激しい標的にされたのか。最大のアノニマス日本攻撃理由は、当時国会で可決された著作権法改正案に対する怒りでした。違法にアップロードされた音楽や映像と知りながらダウンロードする行為に「2年以下の懲役もしくは200万円以下の罰金」という刑事罰を科す法改正に対し、アノニマスは「過度な規制であり、インターネットの自由とプライバシーを著しく侵害する暴挙」と判断したのです。
さらにその後、和歌山県太地町で行われている伝統的なイルカ追い込み漁や捕鯨に対する抗議運動とも連動し、水産庁や地方自治体のサイトへの攻撃が断続的に続きました。しかし、このオペレーションジャパンでは、アノニマスの組織構造ゆえの「手痛い失態」も明るみに出ています。
日本の地理や行政機構に疎い海外の攻撃参加者が、日本の官庁街である「霞が関(かすみがせき)」を標的にしようとした際、名称の響きだけで判断し、国土交通省の地方出先機関である「霞ヶ浦河川事務所(茨城県)」のサーバーを集中攻撃してサーバーダウンさせるという珍事が起きました。この誤爆劇に対し、当時の日本のネットの反応は「霞が関と霞ヶ浦を間違えるなんてお粗末すぎる」「環境保護を謳いながら河川防災の現場を妨害するな」といった冷ややかな失笑と強い批判が渦巻きました。義賊めいた言動の裏にある無秩序さと杜撰さが露呈した象徴的なエピソードです。
【データで見るサイバー攻撃手口】アノニマスが多用する攻撃手法と被害実態の比較
アノニマスが展開するサイバー攻撃手口は、極めて高度な国家レベルの技術を要するものから、一般のネットユーザーを動員した力技まで多岐にわたります。彼らが仕掛ける主たる攻撃手法とその脅威度、対策の実態を以下の比較データに整理しました。
| 攻撃手法・項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| DDoS攻撃(分散サービス妨害) | 毎秒数万〜数百万リクエストを送信。LOICなどのツールで有志数万人を動員 | 通常サイトの許容負荷:数十〜数百req/秒程度 | 高度な技術不要で参加可能なアノニマスの代名詞。CDN導入等で防御可能だが運用コストが増大 |
| データベース不正侵入(SQLi等) | 政府や企業の脆弱性を突いて顧客・職員データ数十万〜数千万件を抜取 | 国内個人情報漏洩の平均インシデント規模:数万件〜数十万件 | コアメンバー層の高度ハッカーが実行。パッチ放置サイトが狙われ、信用失墜の致命打となる |
| 機密データ暴露(Doxxing) | 盗み出したメールや内部文書(数百GB〜数TB規模)を専用プラットフォームで無償公開 | ダークウェブ上でのデータ売買価格:数十万〜数千万円規模 | 身代金を要求せず「全世界へ無料バラ撒き」を行う点が通常のサイバー犯罪組織と決定的に異なる |
| Webサイト改ざん(Defacement) | トップページをガイ・フォークスの画像や独自の抗議声明に書き換え | 復旧所要時間:数時間〜数日、被害公表義務あり | 視覚的インパクトが強くメディア報道を誘発しやすい。組織の広報機能と社会的信頼を即座に奪う |
主力攻撃であるDDoS攻撃は、標的のサーバーに大量の通信データを送りつけてパンクさせる手法です。アノニマスは過去、「LOIC(Low Orbit Ion Cannon)」と呼ばれる攻撃支援ソフトウェアを配布し、専門知識のない一般賛同者にもワンクリックで攻撃へ加担させました。これにより、数万人規模のPCから一斉にトラフィックが押し寄せるデジタルな「座り込み抗議」を現出させたのです。
一般に知られていない盲点とネットの誤解|Qアノンとの混同と「義賊神話」の罠
ネット上の言説やSNSの投稿を検証すると、アノニマスに対する深刻な誤認が散見されます。その筆頭が「Qアノン(QAnon)」との混同です。
双方ともに4chan発祥のネット集団という出自の共通点を持つため、名前の類似性から同一視されることがありますが、その思想性は正反対と言ってよいほど異なります。QアノンはFBIが「民主主義の脅威」「国内テロの温床」と名指しした米国の急進右派陰謀論集団であり、特定の政治指導者を盲信する傾向を持ちます。一方でアノニマスは、あらゆる国家権力や独裁、検閲に反対するリバタリアン(自由至上主義)的ハッカーの集合体です。過去にはアノニマスがQアノンのアカウントを凍結に追い込んだり、関連サイトをハッキングして内部データを暴露したりと、ネット上で激しい敵対関係にありました。
もう一つの危険な誤解が、「腐敗した権力を成敗してくれる現代のロビン・フッド」という短絡的な義賊神話です。知恵袋や掲示板では「悪徳企業を懲らしめてくれてスカッとする」といった好意的な書き込みが散見されますが、サイバー捜査機関やセキュリティの専門家は極めて懐疑的な目を向けています。
彼らの攻撃は十分な法的証拠や手続きに基づかず、恣意的な正義感で実行されるため、無関係な一般市民や民間企業を巻き添えにするケースが後を絶ちません。前述の霞ヶ浦河川事務所への誤認攻撃が示す通り、アノニマスの正義は極めて脆く、感情的な「デジタル私刑(ビジランテ)」に容易に変質するリスクを孕んでいます。
【2026年最新動向】ウクライナ・ロシア情勢後のアノニマス現在とサイバー戦の変容
アノニマスが再び国際社会の最前線で脚光を浴びたのは、2022年のウクライナ侵攻でした。開戦直後、アノニマスの主要SNSアカウントは「ロシア政府に対してサイバー戦争を宣言する」と表明。直後からロシア国防省のデータベース侵入、国営放送RTへのDDoS攻撃、ロシア国内テレビ局の電波をジャックして戦況の真実映像を流すなど、苛烈なロシアサイバー攻撃を展開しました。
この電撃作戦は世界中で大々的に報じられ、一時的にアノニマスの求心力は最高潮に達しました。しかし、2026年を迎えたアノニマス現在の状況を俯瞰すると、その構造には大きな変化が見て取れます。
国家主導のサイバー軍(ロシアのAPT28や北朝鮮のラザルスなど)が軍事・情報戦の主役に座り、金銭目的のランサムウェア組織が暗躍する中で、無償のイデオロギーで動くアノニマスの相対的な立ち位置は複雑化しています。現在の活動拠点は従来の掲示板からTelegramの暗号化チャンネルへと分散し、個々の作戦ごとに有志が離合集散を繰り返すスタイルが定着しています。
加えて、生成AIの進化によって高度なエクスプロイトコード(脆弱性攻撃プログラム)の作成が自動化された結果、個人でも強力な攻撃を仕掛けられる時代となりました。かつてのように「アノニマスという看板」に集約される必要性が薄れ、無数の無名ハッカーたちがアノニマスの旗印を都合よく借りてゲリラ戦を仕掛けるという、極めて追跡が困難な「完全な無中心化」が進んでいます。
【プロの結論】群衆心理とサイバーテロ対策から学ぶ教訓|企業・個人が備えるべき判断基準
なぜ人々はアノニマスに惹かれ、時に自ら法を犯してまで攻撃ツールを起動してしまうのか。心理学および集団社会学の観点から見ると、ここには「脱抑制効果(Online Disinhibition Effect)」と「自警団(ビジランテ)心理」の罠が存在します。匿名という仮面を被ることで個人の道徳的ブレーキが外れ、「巨悪を討つ正義の味方」という大義名分に身を委ねることで、攻撃衝動が正当化されてしまうのです。
当時の特番インタビューや逮捕された元参加者の手記では、「ネット上で仲間と繋がった瞬間、自分が世界を変える特別な力を持ったと錯覚した」という告白が残されています。しかし、知的好奇心や正義感からであっても、配布された攻撃ツールを安易に実行すれば、日本の現行法では「電子計算機損壊等業務妨害罪」や「不正アクセス禁止法違反」に問われ、実刑や多額の損害賠償を科される犯罪者に転落します。
【プロの結論】おすすめできる対策・慎重になるべき対応の判断基準組織や企業、情報発信者が理不尽なサイバーテロの標的となった際、どのように向き合うべきか。セキュリティ戦略における明確な判断基準を提示します。
【推奨される適切な対応基準】
- ゼロトラストとCDN/WAFの常時多重化:大容量DDoS攻撃を自動吸収・遮断するクラウド防御基盤を標準配備し、インフラの可用性を担保する。
- オープンで迅速な一次情報開示:万一のデータ漏洩時、隠蔽を一切排して発生事象と影響範囲を速やかに公表することで、ハクティビストによる暴露のインパクトを無力化する。
- 定期的な脆弱性診断とパッチ適用:古いCMSや放置されたサブドメインの脆弱性を塞ぎ、侵入の足がかりを徹底的に排除する。
【避けるべき・慎重になるべきNG対応】
- SNS等での感情的な反論や挑発:攻撃者集団の自己承認欲求を刺激し、攻撃をさらに激化・長期化させる最悪の悪手となる。
- 安易な金銭交渉や裏取引:アノニマスのような理念先行型に対して金銭提示は侮辱と捉えられ、犯罪組織相手であっても再攻撃の口実を与えるだけである。
- 「自社は狙われない」という根拠なき過信:社会問題化している政策への関与や、サプライチェーンの末端企業であるという理由だけで標的にされるのが現代のサイバー戦である。
個人レベルにおいても、強固な多要素認証(MFA)の導入や不審なリンクの警戒といった基本的なサイバーテロ対策を怠らないことが、自らをサイバー攻撃の踏み台にさせないための最低条件です。
【アノニマス と は】に関するよくある質問(FAQ)
Q1:アノニマスに参加するにはどのような手続きが必要ですか?
A1:登録手続き、入会金、面接などは一切存在しません。「アノニマス」は特定の組織ではなく、理念や行動様式を指すミームです。ただし、ネット上で呼びかけられているサイバー攻撃に同調してDDoS攻撃ツールをダウンロード・実行したり、不正アクセスを行ったりする行為は明白な違法行為であり、参加した瞬間に重大なサイバー犯罪者として逮捕・起訴されるリスクがあります。
Q2:アノニマスの正体は警察やFBIに捜査・逮捕されないのですか?
A2:実態として、世界中で数多くの関係者が逮捕されています。アノニマスから派生した実力派グループ「LulzSec(ラルズセック)」の主要メンバーがFBIの潜入捜査とおとり捜査によって摘発された事例をはじめ、日本国内でも法改正への抗議行動に伴う不正アクセス容疑で逮捕者が出ています。匿名性を謳っていても、高度なフォレンジック捜査や通信ログの解析によって個人の身元は特定されます。
Q3:一般の中小企業や個人がアノニマスの攻撃を受ける危険性はありますか?
A3:十分にあります。アノニマスの作戦は標的の選定が粗雑な場合が多く、過去の「霞ヶ浦河川事務所」の誤爆のように、名前の類似性や誤ったネット情報に基づいて無関係な民間組織が攻撃対象となるケースが実在します。また、サプライチェーンの脆弱な環として中小企業が踏み台にされる事例も増えており、「大企業ではないから無関係」という油断は極めて危険です。
仮面のハッカー集団「アノニマス」は、デジタル社会が生み出した最大のパラドックスです。言論弾圧や国家権力の暴走に鉄槌を下すカウンターパワーとしての顔を持つ一方で、法の支配を無視して無関係な人々を混乱に巻き込む破壊的な自警団としての側面を常に抱え続けています。
私たちが真に身につけるべきは、ネット上の扇情的なヒーロー待望論に踊らされることではなく、匿名性の背後にあるリスクを冷静に見極めるデジタルリテラシーです。サイバー空間の脅威が国家間紛争から個人のプライバシーにまで直結する2026年において、防衛意識を高め、理不尽なデジタル暴力に備え続ける姿勢こそが求められています。